 SECUJUN
SECURITY NEWS
NetScaler 실제 악용 DoS와 신규 RCE 취약점, 수정 빌드 재갱신
CVE-2026-88779는 실제 악용됐고, 별도 메모리 오버플로 CVE-2026-107406은 SAML 구성에서 RCE 또는 DoS를 일으킬 수 있다.
실제 악용 1건 · 신규 수정 빌드 제공
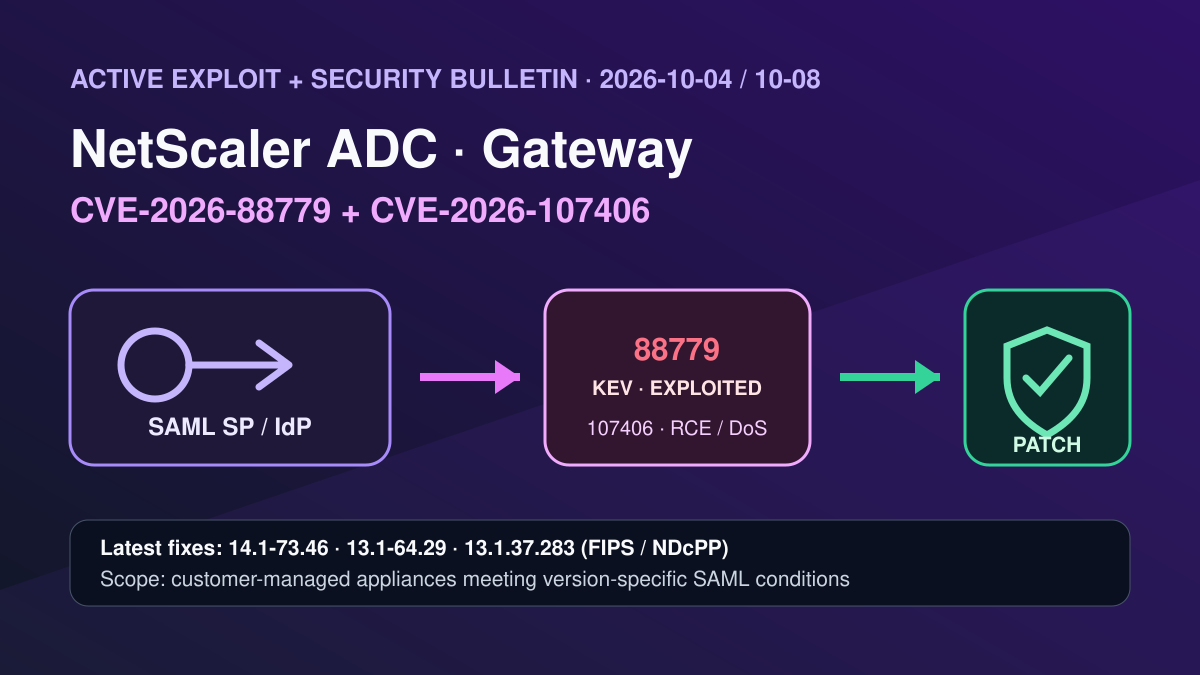
원문 기반 한국어 요약
미국 CISA는 10월 4일 CVE-2026-88779를 실제 악용이 확인된 취약점 목록(KEV)에 추가했다. Citrix는 보완되지 않은 NetScaler 배치를 겨냥한 표적 공격을 관찰했으며, 취약점이 반복해서 촉발되면 서비스가 계속 중단될 수 있다고 밝혔다. 현재 분석에서 고객 데이터 무결성 영향은 확인하지 않았다고 구분했다. [2][3][4]
CVE-2026-88779는 메모리 경계 제한 오류로 서비스 거부를 일으킬 수 있는 CVSS v4.0 8.7 취약점이다. 고객이 관리하는 NetScaler ADC·Gateway가 Gateway 또는 AAA 기능과 함께 SAML SP나 SAML IdP로 구성된 경우가 노출 조건이다. [2][3]
Citrix는 10월 8일 별도 취약점 CVE-2026-107406을 공개했다. 이 취약점은 메모리 오버플로로 원격 코드 실행 또는 서비스 거부를 일으킬 수 있고 CVSS v4.0 기본 점수는 9.5다. [5]
CVE-2026-107406의 노출 조건은 버전별로 다르다. 14.1-73.37~73.41, 13.1-64.23~64.28 등 일부 구간은 SAML IdP 구성만 해당하고, 그보다 이전 빌드는 SAML SP 또는 IdP 구성에 해당한다. Secure Private Access Hybrid에서 NetScaler 인스턴스를 쓰는 배치도 영향 범위에 포함된다. [5]
CVE-2026-107406 수정 버전은 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS, 13.1-FIPS·NDcPP 13.1.37.283 이상이다. 공지는 고객 관리형 ADC·Gateway에 적용되며 Citrix 관리형 클라우드 서비스와 Adaptive Authentication은 Citrix가 업데이트한다. [5]
CVE-2026-88779 대응 빌드를 설치한 장비도 CVE-2026-107406의 구성·버전 조건에 해당하면 10월 8일 공지의 최신 수정 빌드로 다시 업그레이드해야 한다. [2][3][5]
근거: 아래 출처 [1] · [2] · [3] · [4] · [5] · 원문 전체 번역이 아닌 핵심 내용의 번역·요약
자료 확인 범위
두 취약점의 악용 상태를 구분해야 한다. CVE-2026-88779는 Citrix 관찰과 CISA KEV 등재로 실제 악용이 확인됐다. 10월 8일 Citrix 공지는 CVE-2026-107406의 제품 영향과 수정 버전을 제시하며, 이 기사에서는 해당 공지에 실제 악용 확인이 명시되지 않은 상태로 구분한다.
출처 및 레퍼런스
- ASD / ACSCCritical vulnerabilities in Citrix NetScaler ADC and Citrix NetScaler Gateway products발표·갱신: 2026-09-28 · 확인: 2026-10-10
CVE-2026-88771·88772의 패치 전 실제 악용과 초기 대응 권고를 확인했다.
- Citrix / Cloud Software GroupCitrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-88779발표·갱신: 2026-10-03 PST · 확인: 2026-10-10
공식 보안 공지 전체에서 노출 조건, CVSS, 영향·수정 버전과 관리 주체별 적용 범위를 확인했다.
- NetScaler Cyber Threat IntelligenceUnderstanding and Addressing CVE-2026-88779 in Citrix NetScaler ADC and Citrix NetScaler Gateway발표·갱신: 2026-10-03 PDT · 확인: 2026-10-10
표적 공격 관찰, 반복 서비스 중단 가능성, 데이터 무결성 영향 분석, 임시 완화책의 범위와 재업그레이드 안내를 확인했다.
- CISACISA Adds One Known Exploited Vulnerability to Catalog발표·갱신: 2026-10-04 · 확인: 2026-10-10
공식 경보에서 CVE-2026-88779의 KEV 추가와 실제 악용 근거를 확인했다.
- Citrix / Cloud Software GroupCitrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin for CVE-2026-107406발표·갱신: 2026-10-08 · 확인: 2026-10-10
CVE-2026-107406의 CVSS, 버전별 SAML 노출 조건, Secure Private Access Hybrid 적용 범위와 최신 수정 빌드를 공식 공지 전체에서 확인했다.
이 게시물 작성에 직접 사용한 출처 전체입니다.