 SECUJUN
SECURITY NEWS
JPCERT/CC, 일본 웹·API 개인정보 유출 연속 발생 경보
2026년 9월 전후 일본 조직의 웹 시스템에서 개인정보 유출이 잇따랐다. 알려진 취약점 탐색, 모바일·내부 API 악용, Metabase SQL 인젝션이 확인됐다.
국가 CERT 경보 · API·취약점 악용 정황
원문 기반 한국어 요약
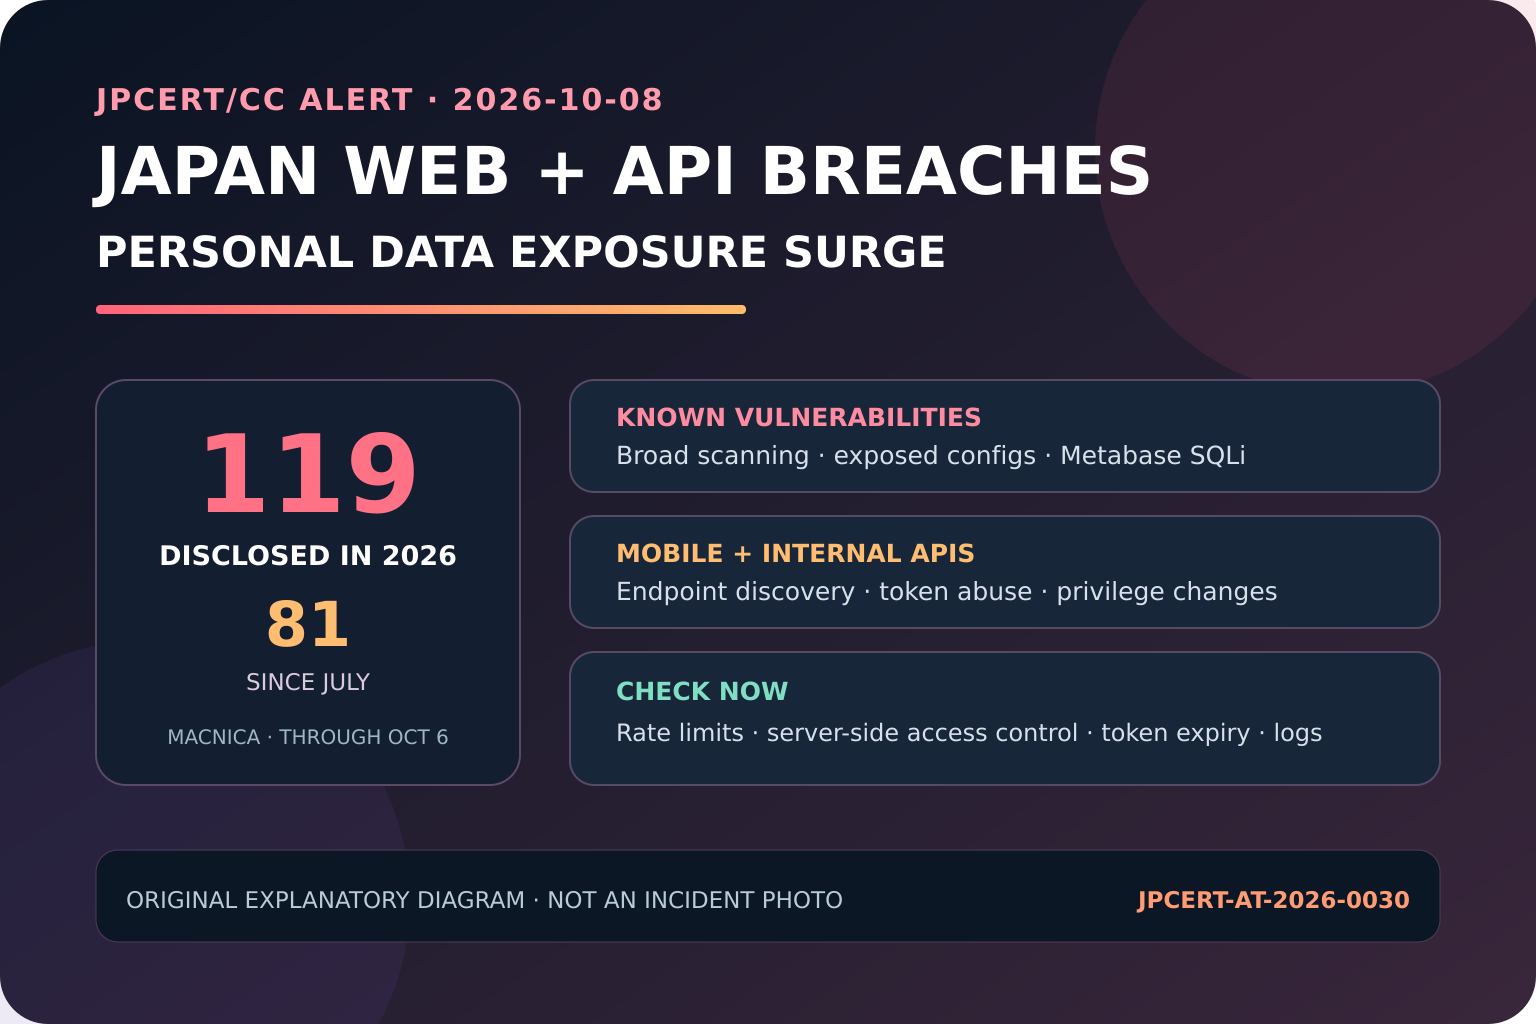
JPCERT/CC는 2026년 10월 8일 일본 조직의 웹 시스템에서 개인정보 등 대량 유출이 연속적으로 발생했다며 경보 JPCERT-AT-2026-0030을 발표했다. 일반 소비자용 앱뿐 아니라 외부 불특정 접근을 예상하지 않은 BI 도구와 직원용 관리 시스템도 피해 범위에 포함됐다. [1]
JPCERT/CC가 접수한 정보에는 여러 알려진 취약점의 광범위한 스캔과 악용 시도, 환경설정·백업 파일 탈취 시도, 공개 스마트폰 앱 분석을 통한 API 엔드포인트·키 식별이 포함됐다. 내부 API를 통한 권한 변경·계정 생성, 비정상 인증 토큰 반응 비교, NoSQL 인젝션 기반 계정 탐색, 다른 시스템에서 탈취된 API 키 사용도 보고됐다. [1]
경보는 Metabase SQL 인젝션 취약점 CVE-2026-72898의 실제 악용 정황과 8개의 의심 출발지 IP, 여러 User-Agent 예시를 공개했다. 다만 JPCERT/CC는 정보가 제한적·단편적이며 모든 사고에 같은 수법이 사용됐다는 뜻은 아니라고 명시했다. [1]
JPCERT/CC가 인용한 Macnica 분석은 2026년 10월 6일까지 일본 법인이 운영하는 웹 시스템의 관련 공개 사고를 119건으로 집계했다. 이 가운데 81건은 7월 이후 공개됐고, 65건은 침입 원인을 분류할 정보가 부족했다. 집계는 공개 사례만 대상으로 하며 랜섬웨어·계정 목록 공격 등 별도 유형은 제외했다. [2]
JPCERT/CC는 API별 요청·이용 횟수 제한, 모든 엔드포인트의 서버 측 접근통제, 최소 권한·유효기간이 있는 토큰, 의심 토큰의 신속한 폐기, 수정 업데이트 적용, 불필요한 관리 기능의 인터넷 공개 중단, 로그와 초기 대응 절차 점검을 권고했다. [1]
근거: 아래 출처 [1] · [2] · 원문 전체 번역이 아닌 핵심 내용의 번역·요약
자료 확인 범위
JPCERT/CC는 공격 정보가 제한적이고 모든 피해가 동일한 공격자나 수법에 의한 것이라고 확인하지 않았다. Macnica 통계는 공개 자료 중 자체 기준으로 유사성이 있다고 판단한 사례 집계이며 일본 전체 사고 건수나 확정된 단일 캠페인 규모가 아니다.
출처 및 레퍼런스
- JPCERT/CC直近で相次いでいる国内組織における不正アクセスに関する注意喚起발표·갱신: 2026-10-08 · 확인: 2026-10-09
2026-10-09 한국시간 원문 전체 확인. 경보 범위, 확인 수법, 의심 지표, 불확실성, API·시스템 권고 조치를 대조했다.
- Macnica Security Research Center相次ぐWEBシステムからの情報漏洩事案について발표·갱신: 2026-10-07 · 2026-10-08 추기 · 확인: 2026-10-09
2026-10-09 한국시간 원문 전체 확인. 집계 기준, 연도·7월 이후 건수, 원인 분류 한계와 로그·API 점검 항목을 확인했다.
이 게시물 작성에 직접 사용한 출처 전체입니다.