 SECUJUN
SECURITY NEWS
FortiMail CVE-2026-104286 실제 악용, 인증 없이 임의 파일 쓰기
경로 조작과 NULL 바이트 처리 오류로 인증되지 않은 공격자가 장비에 파일을 쓸 수 있다. CISA는 KEV에 등재했고 Fortinet은 침해지표 확인과 즉시 조치를 요구했다.
실제 악용 확인 · KEV 등재 · 수정 경로 제공
원문 기반 한국어 요약
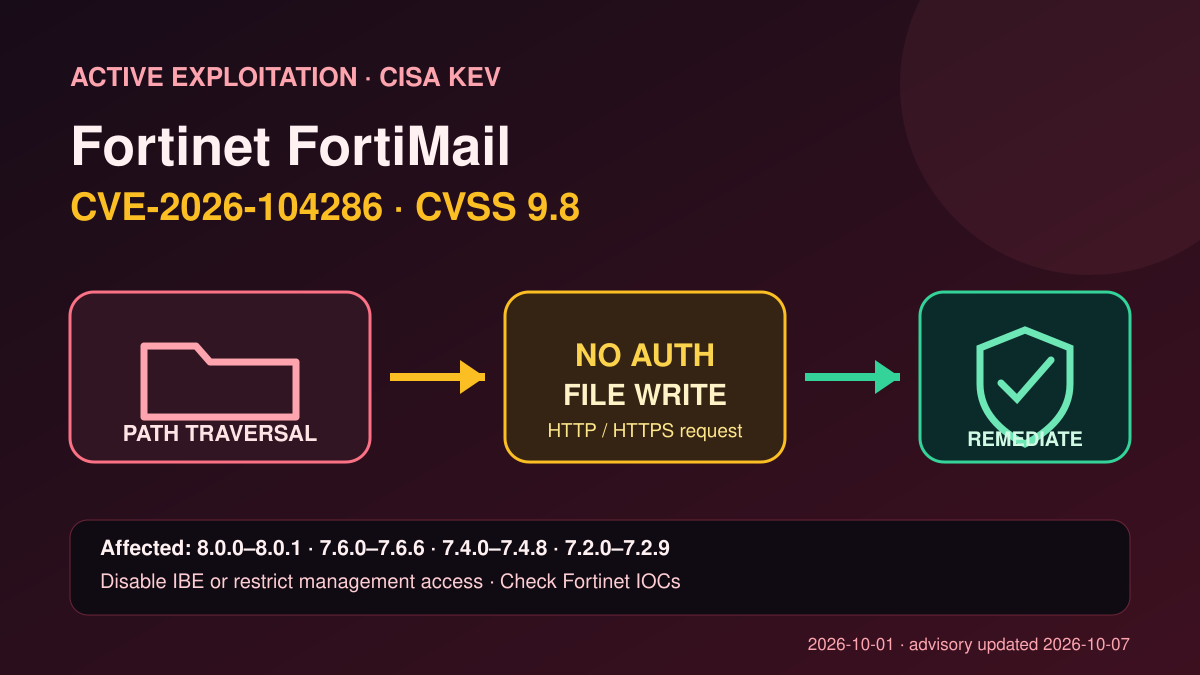
Fortinet은 10월 1일 FortiMail의 CVE-2026-104286을 공개했고 10월 7일 공지를 갱신했다. 이 취약점은 경로 제한 오류와 NULL 바이트 처리 오류가 결합된 문제로, 인증되지 않은 원격 공격자가 조작한 HTTP·HTTPS 요청을 보내 기반 시스템에 임의 파일을 쓸 수 있다. CVSS v3.1 기본 점수는 9.8이다. [1][4]
Fortinet 공지는 실제 환경에서 악용된 것으로 보고됐다고 명시했고, 미국 CISA는 10월 1일 이 취약점을 Known Exploited Vulnerabilities 목록에 추가했다. 싱가포르 CSA도 10월 6일 실제 악용 경보를 내고 즉시 대응과 침해지표 검사를 권고했다. [1][2][3]
영향 범위는 FortiMail 8.0.0~8.0.1, 7.6.0~7.6.6, 7.4.0~7.4.8, 7.2.0~7.2.9다. FortiMail Cloud나 다른 Fortinet 제품까지 동일하게 영향을 받는다는 의미는 아니며, 설치 제품과 버전을 개별 확인해야 한다. [1][3][4]
Fortinet의 즉시 완화책은 Identity-Based Encryption(IBE) 기능을 비활성화하거나 FortiMail 관리 인터페이스의 인터넷 접근을 차단하고 신뢰된 사설망에서만 접근하도록 제한하는 것이다. 장비가 외부에 노출됐던 경우 Fortinet이 제공한 침해지표를 사용해 사전 침해 여부도 확인해야 한다. [1][3][5]
Tenable의 10월 기술 점검 정보는 8.0 계열을 8.0.2 이상, 7.6 계열을 7.6.7 이상, 7.4 계열을 7.4.9 이상으로 올리고 7.2 계열은 7.4.9 이상 계열로 이동하도록 안내한다. 실제 배포 전에는 Fortinet 실시간 공지에서 해당 빌드의 제공 상태를 확인해야 한다. [4]
근거: 아래 출처 [1] · [2] · [3] · [4] · [5] · 원문 전체 번역이 아닌 핵심 내용의 번역·요약
자료 확인 범위
공식 자료가 확인한 직접 영향은 인증 없는 임의 파일 쓰기다. 파일 쓰기가 후속 명령 실행이나 장비 장악으로 이어질 수 있지만, 모든 악용 사례에서 동일한 후속 행위나 데이터 유출이 확인됐다는 뜻은 아니다. 공격 주체와 전체 피해 규모는 공개되지 않았다.
출처 및 레퍼런스
- Fortinet PSIRTFG-IR-26-175: FortiMail Path Traversal and NULL Byte Vulnerability발표·갱신: 2026-10-01 · 2026-10-07 갱신 · 확인: 2026-10-12
공식 보안 공지에서 CVE, 실제 악용 상태, 직접 영향, 영향 버전, 완화책과 수정 경로를 확인했다.
- CISACISA Adds One Known Exploited Vulnerability to Catalog발표·갱신: 2026-10-01 · 확인: 2026-10-12
CVE-2026-104286의 KEV 등재와 실제 악용 근거를 확인했다.
- Cyber Security Agency of SingaporeActive Exploitation of Vulnerability in Fortinet FortMail발표·갱신: 2026-10-06 · 확인: 2026-10-12
정부 경보에서 CVSS 9.8, 실제 악용, 영향 버전과 IOC 점검·즉시 대응 권고를 확인했다.
- TenableFortinet FortiMail Path Traversal / NULL Byte Arbitrary File Write발표·갱신: 2026-10-07 확인 · 확인: 2026-10-12
영향 버전과 8.0.2·7.6.7·7.4.9 이상 수정 경로를 대조했다.
- watchTowrFortinet FortiMail FAQ: CVE-2026-104286발표·갱신: 2026-10-01 · 확인: 2026-10-12
관리 인터페이스 노출 조건, IBE 비활성화·접근 제한 완화책과 사전 침해 조사 필요성을 확인했다.
이 게시물 작성에 직접 사용한 출처 전체입니다.