 SECUJUN
SECURITY NEWS
미국, Flax Typhoon의 Microscan·FishHub 도구 인프라 압수
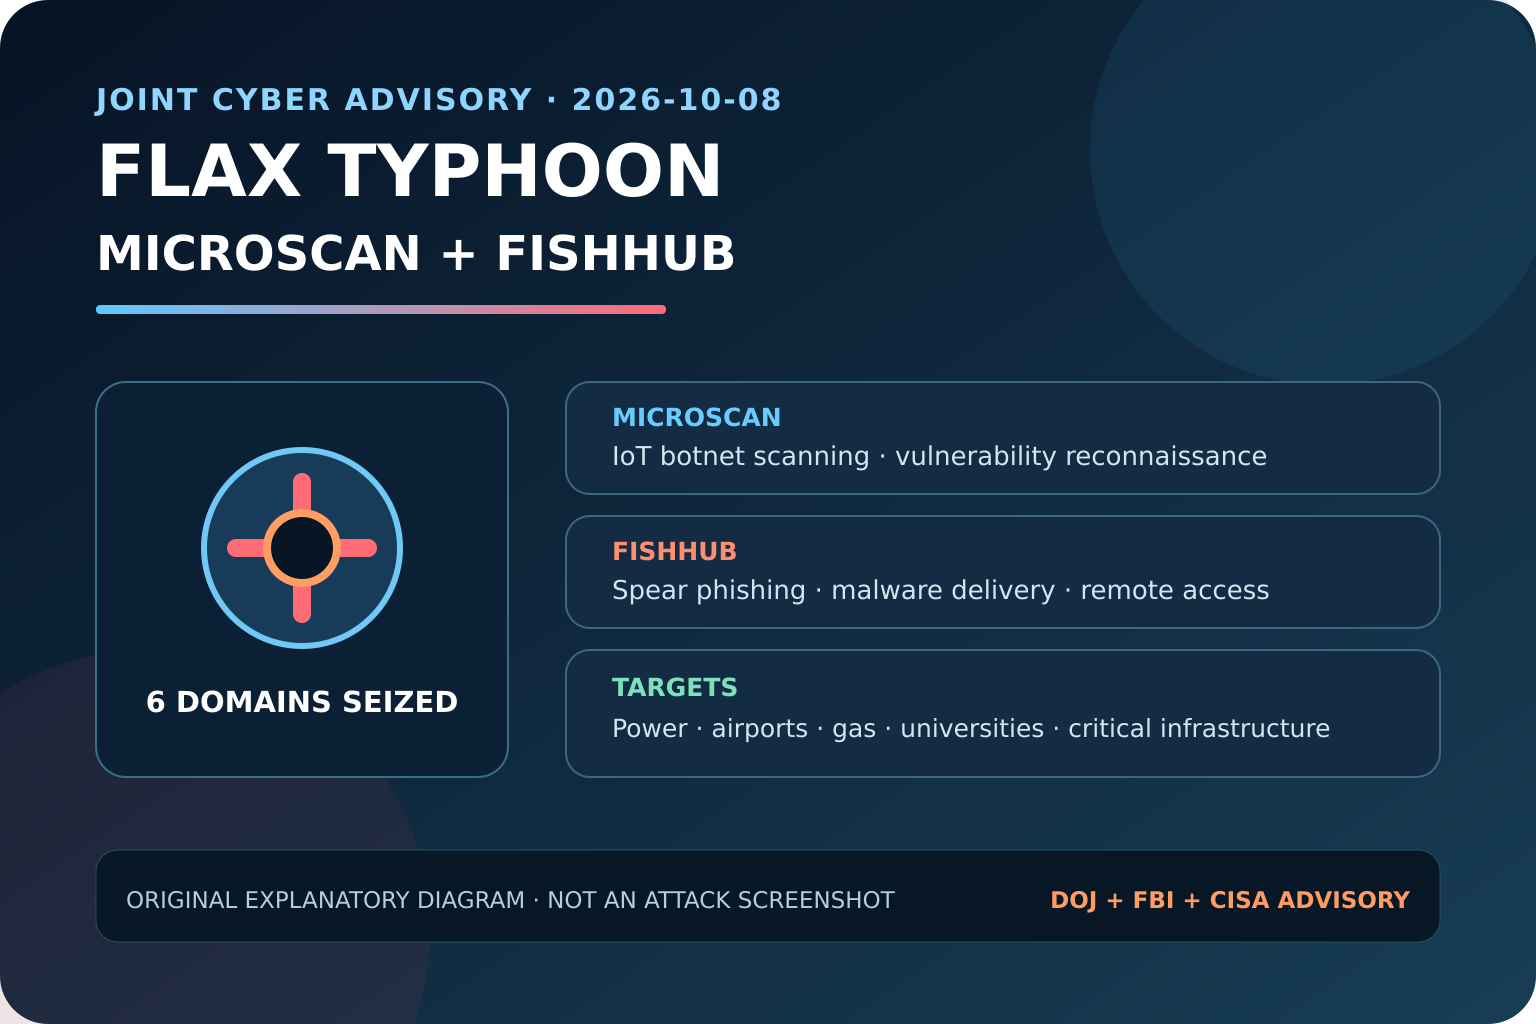
미국 법무부와 FBI가 중국 정부 연계 행위자가 사용한 취약점 스캔·스피어피싱 도구 관련 도메인 6개를 압수했다. 합동 경보에는 침해지표와 방어 지침이 포함됐다.
도메인 6개 압수 · 합동 경보·IOC 공개
원문 기반 한국어 요약
미국 법무부와 FBI는 2026년 10월 8일 법원 허가를 받아 중국 Integrity Technology Group과 연계된 해킹 도구 Microscan·FishHub의 운영·배포에 사용된 도메인 6개를 압수했다고 발표했다. 공개된 법원 문서의 내용은 확정 판결이 아니라 수사기관의 혐의 설명이다. [1]
법무부에 따르면 Microscan은 Mirai 변종에 감염된 IoT 기기 봇넷 등을 이용해 표적 네트워크의 취약점을 정찰했다. 스캔 대상에는 미국 전력회사, 일본·폴란드 공항, 대만 천연가스·전력 기업과 대학, 다국적 비정부기구가 포함됐다. [1]
FishHub는 스피어피싱으로 초기 침해가 이뤄진 뒤 추가 악성코드를 내려받아 원격 접근을 제공하거나 특정 파일을 외부 서버로 전송하는 데 사용된 것으로 법무부는 설명했다. 확인된 피해 대상에는 대만 대학 약 20곳이 포함됐다. [1]
같은 날 CISA에 게시된 FBI·CISA·NSA 합동 경보는 관련 행위자가 자동 스캔, 대규모 봇넷과 직접 침투를 결합하고 XSS, Microsoft Exchange 암호 스프레이, VPN 지속성 확보, 이메일·자격증명 탈취를 사용한다고 밝혔다. [2]
근거: 아래 출처 [1] · [2] · 원문 전체 번역이 아닌 핵심 내용의 번역·요약
자료 확인 범위
법무부 발표의 운영 주체와 행위 내용은 2026-10-08 공개된 법원 문서와 수사기관 주장에 근거하며 형사 절차의 최종 확정 사실과 구분해야 한다. 도메인 압수는 관련 행위자의 모든 접근 수단 제거를 의미하지 않는다.
출처 및 레퍼런스
- 미국 법무부Justice Department and FBI Seize Vulnerability Scanning and Spear Phishing Tools Operated and Used by China-State Sponsored Hackers발표·갱신: 2026-10-08 · 확인: 2026-10-09
2026-10-09 한국시간 원문 전체 확인. 법원 허가 조치, 도구 역할, 압수 도메인 수, 표적·피해 범위와 법적 상태를 대조했다.
- CISA·FBI·NSAChinese Government-Linked Cyber Threat Actors Combine Automated and Hands-on Hacking Tools to Steal Sensitive Data발표·갱신: 2026-10-08 · 확인: 2026-10-09
2026-10-09 한국시간 공식 게시 정보 확인. 자동 스캔·봇넷·직접 침투, Exchange 암호 스프레이, VPN 지속성과 IOC 제공 범위를 확인했다.
이 게시물 작성에 직접 사용한 출처 전체입니다.