 SECUJUN
SECURITY NEWS
Atlassian Data Center 8개 제품 CVE-2026-21589 악용 시도 관측
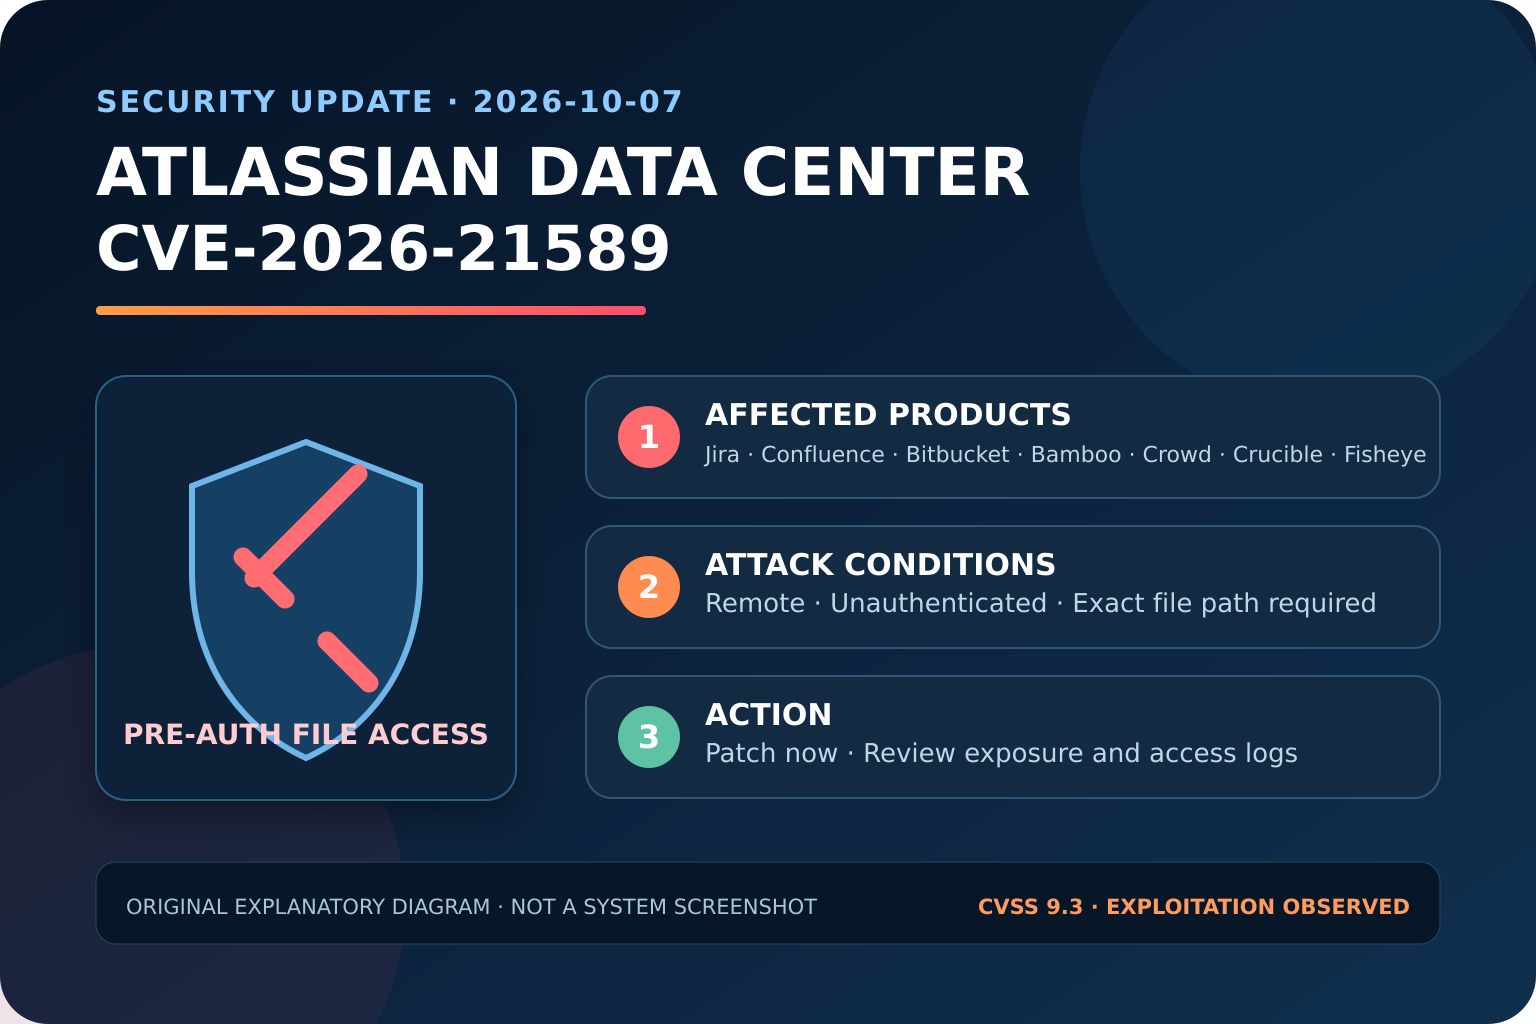
인증되지 않은 원격 공격자가 웹 애플리케이션 루트의 특정 파일을 읽을 수 있는 CVSS 9.3 취약점이다. Atlassian은 제품별 수정 버전 설치를 권고했다.
실제 악용 시도 관측 · 수정 버전 제공
원문 기반 한국어 요약
Atlassian은 2026년 10월 5일 Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible, Fisheye에 영향을 주는 임의 파일 접근 취약점 CVE-2026-21589를 공개했다. 공격자는 인증 없이 원격으로 웹 애플리케이션 루트 안의 특정 파일에 접근할 수 있으며, 공격에는 정확한 파일명과 경로를 미리 알아야 한다. 디렉터리 열거 기능은 포함되지 않는다. Atlassian의 평가 점수는 CVSS 4.0 기준 9.3이다. [1]
Atlassian은 해당 Data Center 제품의 모든 이전 버전이 영향을 받는다고 설명하고 수정 버전 이상으로 즉시 갱신하도록 권고했다. 최초 수정 버전은 Bitbucket 9.4.26·10.2.8·10.5.1, Confluence 9.2.26·10.2.19, Jira Software와 Jira Service Management 9.12.40 또는 5.12.40·10.3.26·11.3.12, Bamboo 10.2.24·12.1.12, Crowd 6.3.7·7.0.3·7.1.7·7.2.4, Crucible 4.9.15, Fisheye 4.9.15다. [1]
Atlassian은 패치가 어려우면 외부 인터넷 접근을 차단하거나 제품별 WAF·Tomcat RewriteValve·Bitbucket urlrewrite.xml 완화책을 적용하도록 안내했다. 접근 로그는 URL을 최대 두 차례 디코딩한 뒤 '..'와 '/', '\\', '::'의 인접 패턴을 조사하도록 제시했다. Atlassian Cloud는 패치됐으며 회사 조사에서는 악용 증거가 발견되지 않아 Cloud 고객 조치가 필요하지 않다고 밝혔다. [1]
watchTowr는 10월 6일 Jira·Confluence·Bitbucket의 취약 동작을 재현하고 애플리케이션 루트 안의 파일을 읽을 수 있음을 확인했다. 독립 센서 운영사 Previdian은 10월 6일 처음, 10월 7일까지 악용 시도를 관측했다고 공개했으며 당시 CISA KEV에는 포함되지 않았다고 명시했다. [2][3]
근거: 아래 출처 [1] · [2] · [3] · 원문 전체 번역이 아닌 핵심 내용의 번역·요약
자료 확인 범위
Atlassian 공식 권고는 2026-10-05 공개본을 기준으로 했다. 실제 악용 표기는 Previdian 센서가 관측한 악용 시도에 한정하며 피해 조직이나 침해 성공 여부를 의미하지 않는다. 제품별 설치 상태와 최신 수정 버전은 Atlassian 권고를 다시 확인해야 한다.
출처 및 레퍼런스
- AtlassianCVE-2026-21589 - Arbitrary File Access Vulnerability impacts Multiple Products발표·갱신: 2026-10-05 · 확인: 2026-10-08
2026-10-08 한국시간 원문 전체 확인. 영향 제품, 공격 조건, Cloud 적용 범위, 수정 버전, 임시 완화책과 로그 조사 절차를 대조했다.
- watchTowr LabsYou Won’t Hear About These, Even In Myths발표·갱신: 2026-10-06 · 확인: 2026-10-08
2026-10-08 한국시간 원문 전체 확인. Jira·Confluence·Bitbucket 재현 범위와 애플리케이션 루트 내 파일 읽기 동작을 확인했다.
- PrevidianCVE-2026-21589 Exploitation Observed — Atlassian발표·갱신: 2026-10-06 최초 관측 · 2026-10-07 최종 관측 · 확인: 2026-10-08
2026-10-08 한국시간 원문 전체 확인. 센서 관측 신뢰도, 관측 기간, CISA KEV 미포함 상태와 영향 제품을 확인했다.
이 게시물 작성에 직접 사용한 출처 전체입니다.