 SECUJUN
SECURITY NEWS
AhsayCBS 취약점 연쇄 악용, 초기 패치 불완전·새 핫픽스 배포
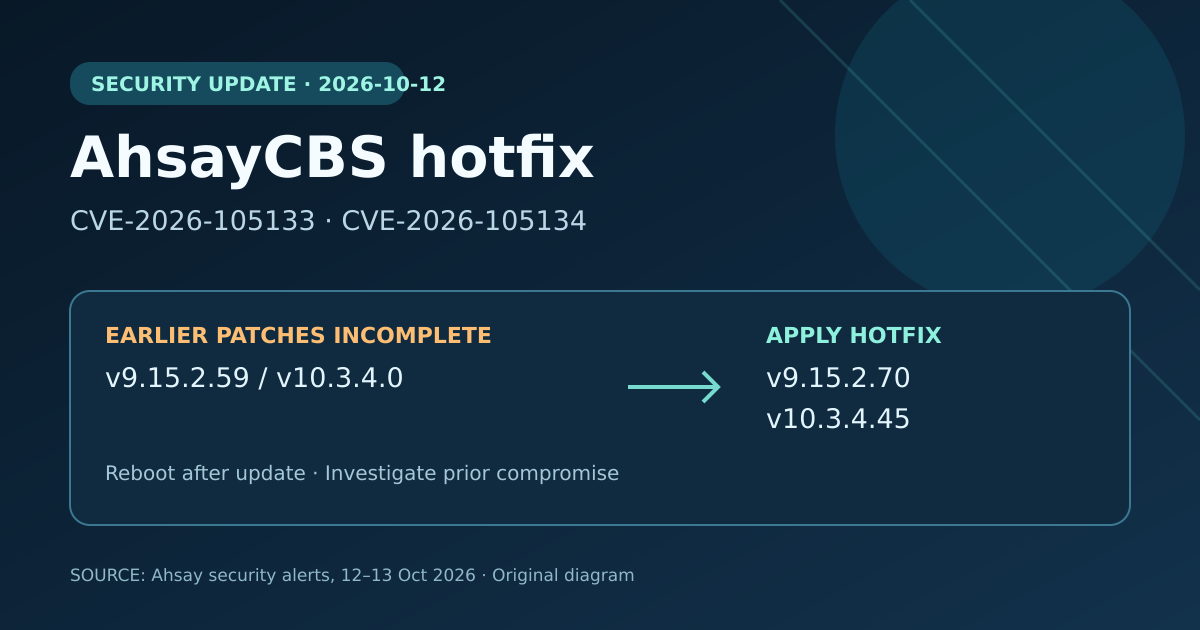
Ahsay는 초기 패치가 두 취약점을 완전히 해결하지 못했다고 밝혔고, v9.15.2.70·v10.3.4.45 핫픽스와 침해 장비 재구축 절차를 안내했다.
실제 악용 확인 · 신규 핫픽스 배포
원문 기반 한국어 요약
Huntress는 10월 7일 23:20:15 UTC부터 인터넷에 노출된 AhsayCBS에서 CVE-2026-105133과 CVE-2026-105134를 연쇄 악용한 공격을 관찰했다고 10월 8일 공개했다. 10월 8일 기준 5개 조직이 표적이 됐다. [1]
공격자는 CVE-2026-105133으로 인증을 우회한 뒤 CVE-2026-105134로 인증되지 않은 원격 코드 실행을 수행했다. Replication Receiver를 악성으로 구성하고 AhsayCBS가 제공하는 애플리케이션 디렉터리에 JSP 웹셸을 설치한 사례가 확인됐다. [1][2][3]
후속 행위에는 정찰, XMRig 채굴기 설치, 변조된 NSSM을 이용한 Windows 서비스 지속성, WinRing0x64.sys 드라이버 로드가 포함됐다. 채굴기와 서비스는 Microsoft Edge로 위장했다. [1]
Taskgmr.ps1은 작업 관리자가 열리면 채굴 서비스를 중지하고 닫히면 다시 시작했으며, 특정 시간이나 야간 장시간 실행 시 작업 관리자를 종료했다. Huntress는 주석 형태를 근거로 이 스크립트를 'AI-assisted'로 표현했으나 작성 도구나 모델은 특정하지 않았다. [1]
Huntress가 10월 8일 발표할 당시에는 패치가 없었다. 그러나 Ahsay는 10월 12일 기존 v9.15.2.59와 v10.3.4.0 패치가 두 취약점을 완전히 해결하지 못했다고 공지했다. 영향을 받는 v10에는 v10.3.4.45, v7·v8·v9에는 v9.15.2.70 핫픽스를 적용하고 서버를 재부팅하도록 안내했다. [1][5]
Ahsay의 10월 13일 상태 보고에 따르면 v9.15.2.70과 v10.3.4.45는 CVE-2026-105133·105134를 모두 수정한다. v7·v8 운영자는 v9.15.0.0으로 업그레이드한 뒤 해당 핫픽스를 적용해야 한다. [6]
Ahsay는 무작위 JSP 파일·무단 Replication Receiver·관리자 계정 등 침해 지표가 있으면 장비를 침해된 것으로 취급하고, 운영체제 재설치와 수정 버전 적용 및 침해 이전 구성 복원 등 전체 재구축을 강하게 권고했다. [6]
근거: 아래 출처 [1] · [2] · [3] · [4] · [5] · [6] · 원문 전체 번역이 아닌 핵심 내용의 번역·요약
자료 확인 범위
Huntress가 확인한 표적 5곳은 2026년 10월 8일까지의 고객 환경 수치이며 전체 피해 규모가 아니다. 'AI-assisted'는 스크립트 분석 표현으로 특정 AI 서비스 사용이 입증된 것은 아니다. 초기 패치가 불완전했다는 제조사 10월 12일 공지와 10월 13일 새 핫픽스 적용 안내를 구분한다.
출처 및 레퍼런스
- HuntressThreat Actors Exploit Critical AhsayCBS Flaws to Drop Webshells and XMRig Cryptominer발표·갱신: 2026-10-08 · 확인: 2026-10-18
실제 악용 시작 시각, 표적 조직 수, 10.3.4 영향, 공격 연쇄·후속 행위·침해 지표와 패치 전 대응 권고를 본문에서 확인했다.
- NIST NVDCVE-2026-105133 Detail발표·갱신: 2026-10-04 · 확인: 2026-10-18
AhsayCBS checkSysPwd의 인증 처리 취약점과 공개 범위를 확인했다.
- NIST NVDCVE-2026-105134 Detail발표·갱신: 2026-10-04 · 확인: 2026-10-18
Replication Receiver API의 원격 OS 명령 주입과 공개 익스플로잇 정보를 확인했다.
- SecurityWeekCritical AhsayCBS Vulnerabilities Exploited in Attacks발표·갱신: 2026-10-09 · 확인: 2026-10-18
Huntress 조사와 NVD 공개 내용을 대조해 실제 악용·영향 버전·패치 부재 상태를 확인했다.
- Ahsay(Update) Critical Security Alert: Immediate Action Required for CVE-2026-105133 and CVE-2026-105134발표·갱신: 2026-10-12 · 확인: 2026-10-18
초기 패치의 불완전성, 새 핫픽스 버전, 적용 대상과 재부팅 지시를 확인했다.
- AhsayAhsayCBS Vulnerability Status Update발표·갱신: 2026-10-13 · 확인: 2026-10-18
핫픽스가 두 CVE를 수정한다는 제조사 설명, v7·v8 업그레이드 경로, 침해 징후와 재구축 권고를 확인했다.
이 게시물 작성에 직접 사용한 출처 전체입니다.