 SECUJUN
SECURITY TOOL · AI-ASSISTED
WHOAU
WHO ARE YOU? · IP·도메인·URL 일괄 분석 도구
어떤 프로젝트인가요?
IP·도메인·URL을 한 번에 입력하고 여러 위협정보 서비스의 조회 결과를 모아 확인하는 개인 프로젝트입니다. 보안 운영 중 반복되는 주소 조회와 근거 정리를 줄이기 위해 AI의 구현 지원을 받아 만들었습니다.
주소 자동 분류와 일괄 조회
입력값을 IP·도메인·URL로 구분하고 중복을 제거합니다. 직접 붙여넣거나 TXT·CSV를 불러올 수 있으며, 사설·예약 주소는 외부 조회에서 제외합니다. 파일 해시는 분석하지 않습니다.
여러 보고서의 탐지 근거 확인
VirusTotal·AbuseIPDB·URLhaus의 결과를 함께 확인합니다. 도메인만 입력해도 VirusTotal의 도메인·HTTP·HTTPS 보고서를 각각 조회하고, 탐지된 주소와 엔진명을 판정 근거에 표시합니다.
국가별 분류와 결과 저장
RDAP·DNS를 활용한 등록국과 확인된 서비스의 운영국을 구분합니다. 유형·국가·판정으로 필터링하고 CSV로 저장하거나 인쇄·PDF로 남길 수 있습니다. 다크·라이트 모드를 지원합니다.
RESULT PREVIEW
실제 분석 결과
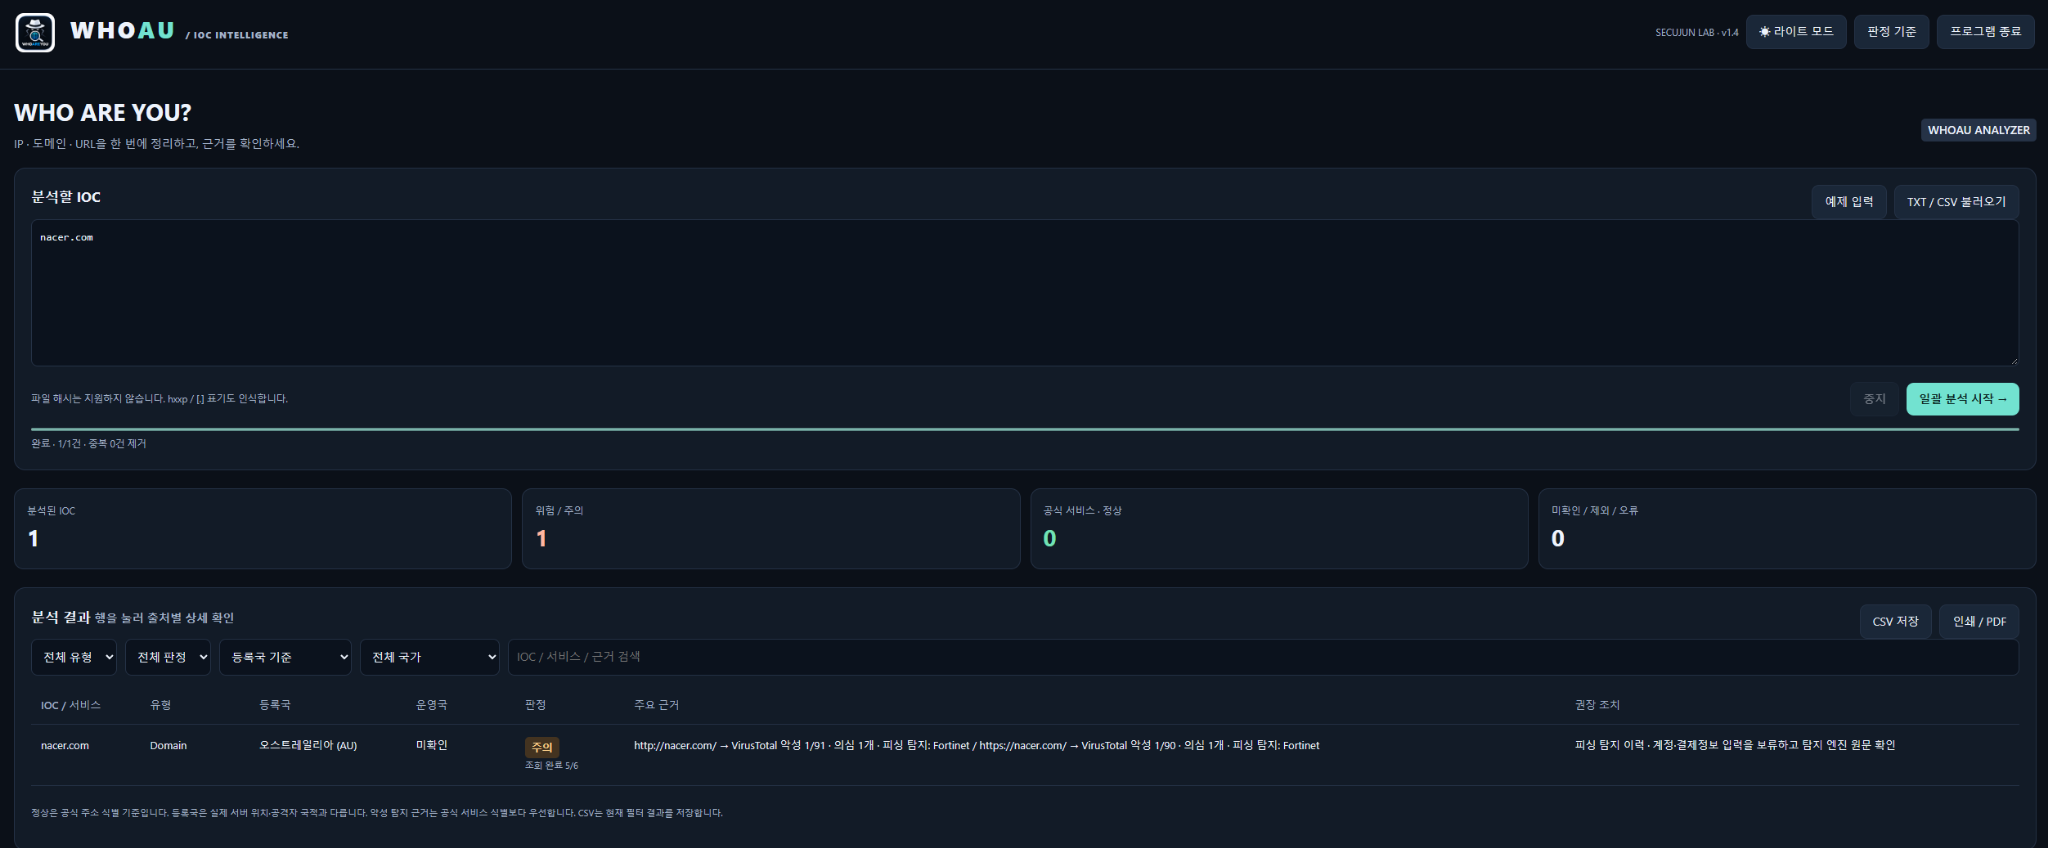
nacer.com을 입력해 도메인과 HTTP·HTTPS 보고서를 함께 확인한 테스트 화면입니다. URL 보고서에서 Fortinet의 피싱 탐지가 반환되어 최종 판정에 주의가 표시됐습니다.
 크게 보기 ↗
단일 엔진 탐지도 주의 대상으로 표시하고, 실제 탐지된 주소·엔진·탐지 수를 함께 보여줍니다. 결과 행을 클릭하면 출처별 상세 정보를 확인할 수 있습니다.
이 화면에서는 출처별 조회 6건 중 5건이 완료됐습니다. 일부 출처가 실패해도 다른 보고서의 탐지는 반영합니다. 미확인이나 미탐지는 안전하다는 뜻이 아닙니다.
QUICK START
설치와 실행
실행 환경 준비
Windows에 Python 3.10 이상이 필요합니다. 별도 Python 패키지를 설치할 필요는 없으며, 단독 실행 EXE가 아닌 스크립트 실행판입니다.
ZIP 압축 전체 해제
WHOAU_v1.4_public.zip을 내려받아 압축을 모두 풉니다.WHOAREYOU.pyw와app폴더를 함께 유지하세요.본인 API 키 설정
keys.example.json을keys.json으로 복사합니다.vt에 VirusTotal,abuse에 AbuseIPDB,urlhaus에 URLhaus Auth-Key를 넣습니다. 사용할 서비스의 키만 설정해도 됩니다. 공개 배포본에는 제작자의 키가 포함되지 않습니다.실행하고 주소 분석
WHOAREYOU.pyw를 더블클릭합니다. 브라우저에 열린 프로그램에서 주소 입력 → 일괄 분석 시작 → 결과 확인 순서로 사용합니다. 종료할 때는 화면의 프로그램 종료 버튼을 누르세요.
조회 시간과 외부 전송
도메인은 VirusTotal 보고서를 3회 조회하므로 무료 API 속도 제한에 따라 30초 이상 걸릴 수 있습니다. 입력 IOC는 API·DNS·RDAP 서비스에 전송됩니다. 비밀 토큰이나 내부 정보가 포함된 URL은 입력 전에 확인하세요.
결과 확인과 저장
국가·유형·판정 필터를 사용해 결과를 좁히고 CSV 저장 또는 인쇄 / PDF를 선택합니다. CSV에는 현재 필터에 해당하는 결과가 저장됩니다.
BUILD NOTES
어떻게 만들었나요?
보안 운영 경험을 바탕으로 필요한 조회 항목과 판정 근거를 정의하고 AI와 함께 구현했습니다. 직접 실행한 결과를 VirusTotal 웹 보고서와 비교하면서, 도메인 보고서와 URL 보고서가 다르다는 점을 확인해 세 보고서를 통합 조회하도록 개선했습니다.
확인된 범위와 제한사항
자체 악성코드 탐지 엔진이 아니라 외부 위협정보를 종합하는 보조 도구입니다. 조회 실패·정보 부족은 미확인으로 남기며, 공식 서비스 식별은 등록된 정확한 호스트에 한정됩니다. IP 등록국은 실제 서버 위치나 공격자 국적과 다를 수 있습니다. 모든 Windows 환경과 API 응답을 검증한 것은 아닙니다.